Déploiement terrain : assurer un système stable dans la durée

Assurer la stabilité d’un déploiement industriel sur site demande une démarche intégrée couvrant la gouvernance des actifs, la chaîne de traitement des données de surveillance, la sécurité des technologies opérationnelles, une architecture modulaire et une stratégie de maintenance conditionnelle. La norme ISO 55001 et le guide NIST SP 800-82 Rev. 3 [2] fournissent respectivement des exigences pour la gestion des actifs et des recommandations pour la sécurité des technologies opérationnelles, utiles pour structurer ces volets et aligner les décisions opérationnelles et financières [1].

Gouvernance des actifs : cadre et feuille de route

Pour qu’un déploiement reste stable dans la durée, la gouvernance doit traduire les objectifs métiers en priorités d’investissement et en règles de gestion du cycle de vie des actifs. La norme ISO 55001 [1] définit des exigences pour établir, mettre en œuvre et améliorer un système de gestion des actifs conciliant performance, risques et dépenses. Le guide NIST SP 800-82 Rev. 3 [2] recommande d’intégrer la sécurité opérationnelle aux objectifs de continuité d’activité et aux décisions de gestion des actifs.

Chaîne de traitement des données de surveillance

Rendre la surveillance exploitable commence par formaliser la chaîne de collecte et le traitement des données : formats de signal, prétraitement en périphérie, règles de diagnostic et interfaces normalisées entre capteurs et systèmes centraux. Formaliser ces éléments dans la documentation et la feuille de route des actifs contribue à assurer l’interopérabilité des diagnostics et la cohérence des décisions opérationnelles.

Sécurité des technologies opérationnelles et continuité

La sécurité des technologies opérationnelles doit être conçue en tenant compte des exigences de performance et de disponibilité propres aux sites industriels [2]. Le guide NIST SP 800-82 Rev. 3 pour la sécurité des environnements opérationnels recommande notamment la définition de zones réseau, la segmentation adaptée, des contrôles d’accès proportionnés et des procédures de réponse aux incidents. Les standards ISA/IEC 62443 [3] proposent un cadre de bonnes pratiques et une approche d’évaluation de la performance de sécurité qui complète ces préconisations.

Architecture modulaire et modes dégradés

Concevoir le déploiement avec des blocs remplaçables (capteurs, traitement en périphérie, communications, plateforme) et des interfaces normalisées facilite les interventions et les mises à jour en limitant les dépendances propriétaires. Prévoir des modes dégradés opérables localement permet un rétablissement plus rapide en cas d’incident et s’articule naturellement avec les principes de gestion du cycle de vie des actifs quand la conception prend en compte la maintenabilité et l’interopérabilité.

Maintenance conditionnelle : règles et intégration

La maintenance doit combiner actions planifiées et interventions déclenchées par des indicateurs de santé issus de la chaîne de surveillance. Structurer des règles de décision exploitables et normalisées rend les actions de maintenance plus pertinentes et mieux intégrées au plan de gestion des actifs [1].

Liste de contrôle opérationnelle pour un déploiement durable

  • Formaliser la gouvernance et la feuille de route des actifs dans un système documenté conforme au référentiel de gestion des actifs.
  • Définir la chaîne de traitement des données avec formats, prétraitement en périphérie et interfaces normalisées pour rendre la surveillance exploitable.
  • Appliquer des mesures de sécurité opérationnelle proportionnées, incluant segmentation et contrôles d’accès compatibles avec la disponibilité opérationnelle [3].
  • Prévoir redondances locales et modes dégradés, ainsi que blocs remplaçables pour limiter les interruptions et accélérer le rétablissement.
  • Structurer la maintenance autour d’actions planifiées et d’interventions conditionnelles fondées sur des règles diagnostiques normalisées.
  • Documenter les responsabilités, former les équipes aux procédures locales et suivre des indicateurs opérationnels pour alimenter la feuille de route des actifs.

Cas d’usage

Sur un parc de machines de production, déployer des modules de traitement en périphérie assurant le prétraitement et la normalisation des signaux contribue à fournir des données et diagnostics structurés que les équipes de maintenance peuvent exploiter. Cette approche – cadre de gouvernance, chaîne de traitement des données et mesures de sécurité opérationnelle – correspond aux principes décrits dans les référentiels internationaux.

Conclusion

Un déploiement stable en site résulte d’une approche intégrée et formalisée : gouvernance des actifs, traitement des données de surveillance normalisé, sécurité opérationnelle adaptée aux contraintes terrain, architecture modulaire et maintenance conditionnelle [3]. S’appuyer sur les référentiels internationaux cités permet de structurer responsabilités, processus et outils pour rendre les opérations terrain plus résilientes et cohérentes dans la durée.
Références

Performance terrain : comment rendre les systèmes de surveillance plus fiables

Performance terrain : comment rendre les systèmes de surveillance plus fiables

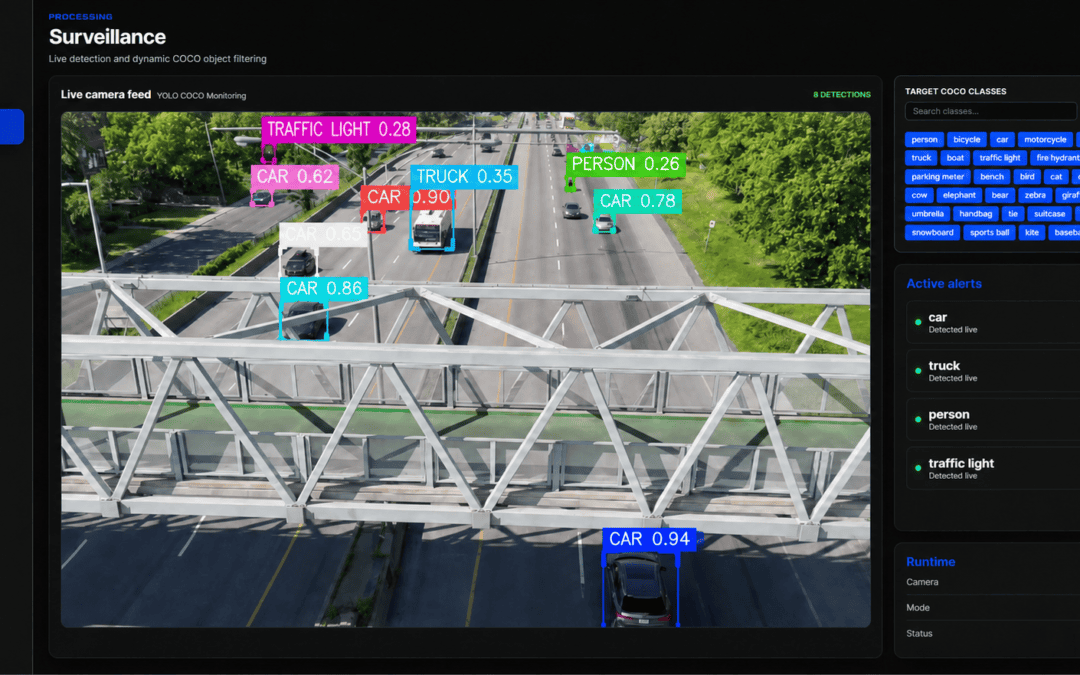
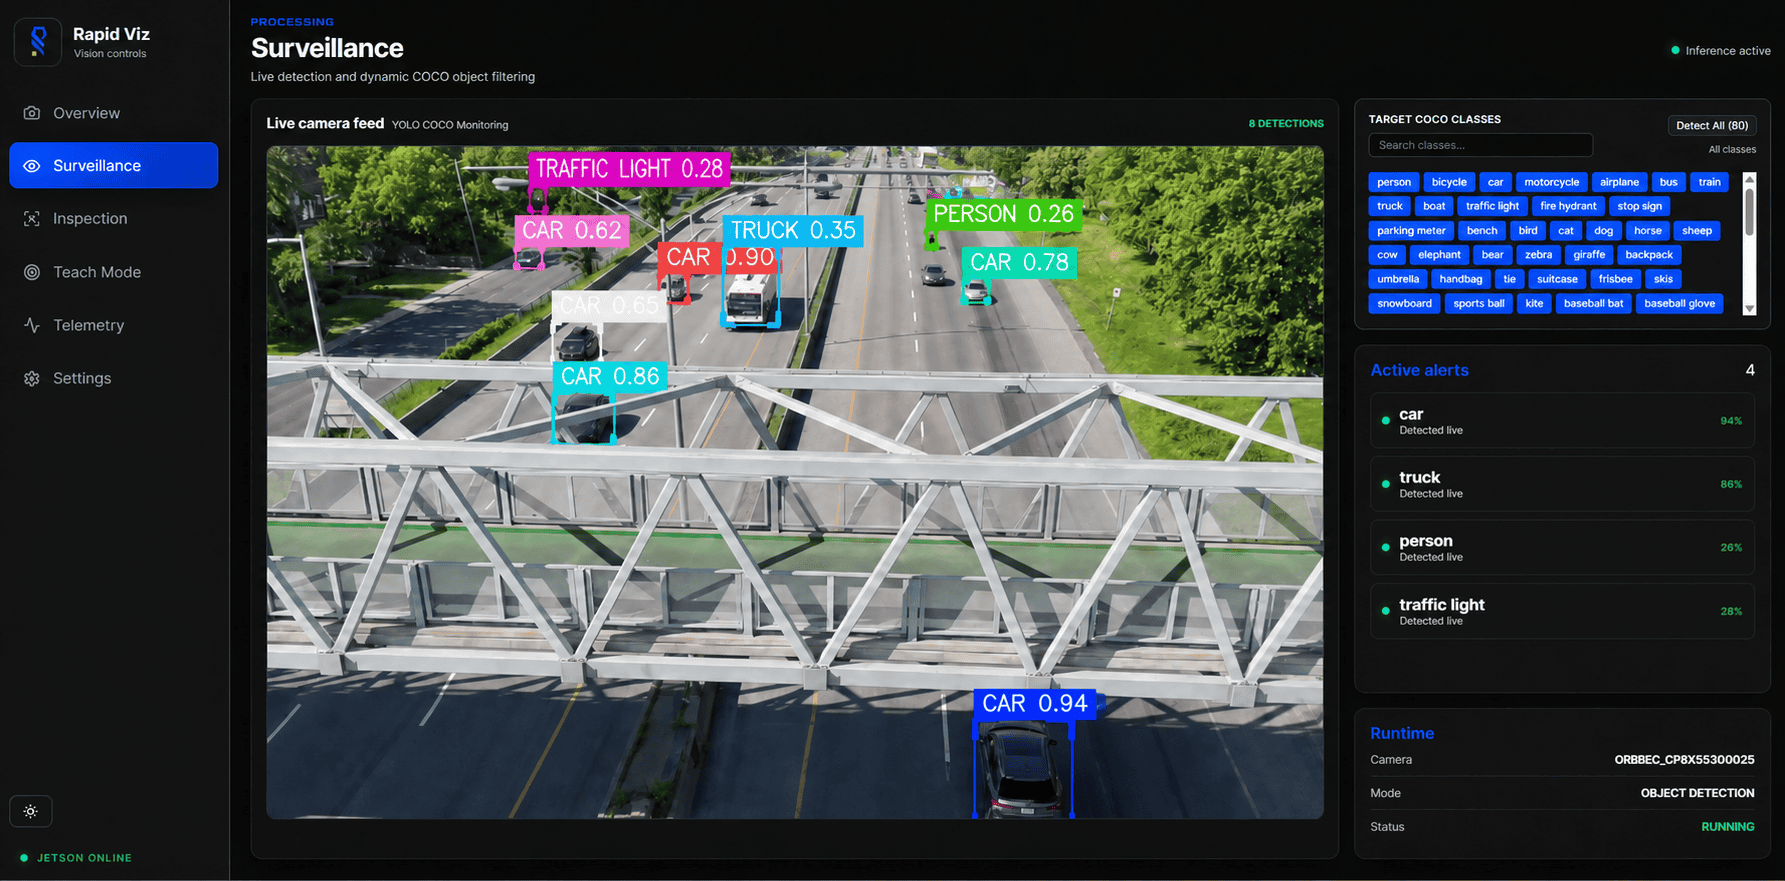
Interface de surveillance video industrielle en temps reel

Les systèmes de surveillance déployés sur site : caméras, lidar, radar et capteurs environnementaux doivent rester exploitables malgré la variabilité des conditions opérationnelles et l’évolution des modèles d’IA. Cet article propose une approche pragmatique pour renforcer la fiabilité terrain en combinant diversité capteur, fusion multisensorielle, traitement en périphérie et gouvernance des modèles [3], [1]. Il s’appuie sur des travaux de recherche portant sur la surveillance augmentée et la traçabilité des décisions en production, ainsi que sur des méthodes probabilistes pour la fusion de capteurs complémentaires.

Défis opérationnels à considérer

Sur site, chaque technologie capteur présente des forces et des limites qui varient avec l’environnement (luminosité, aérosols, météo, bruit électronique). Ces variations imposent des exigences sur le traitement des données, la robustesse des algorithmes et la gouvernance des modèles. Pour rester exploitables, les systèmes doivent produire des sorties interprétables par les équipes opérationnelles et fournir des indicateurs clairs pour le suivi et le diagnostic en production.

Principes directeurs pour fiabiliser la surveillance

  • Diversité sensorielle : combiner capteurs de natures différentes (optique, lidar, radar) pour couvrir les faiblesses réciproques et permettre des états consolidés exploitables par les processus de diagnostic.
  • Fusion multisensorielle probabiliste : privilégier des approches qui exploitent la complémentarité des signaux et qui intègrent l’incertitude des capteurs dans la décision finale, comme le proposent des méthodes neuronales bayésiennes pour la fusion caméra-lidar-radar [2], [1].
  • Traitement en périphérie et prétraitement local : concevoir des traitements locaux pour produire des indicateurs de santé et des événements consolidés destinés au stockage central et aux tableaux de bord opérationnels, afin d’améliorer la continuité d’exploitation et la traçabilité des décisions [3].
  • Gouvernance des modèles : mettre en place des journaux de décisions, des procédures de surveillance en production et des processus de gestion des versions pour détecter la dérive et documenter les actions d’exploitation, [4].
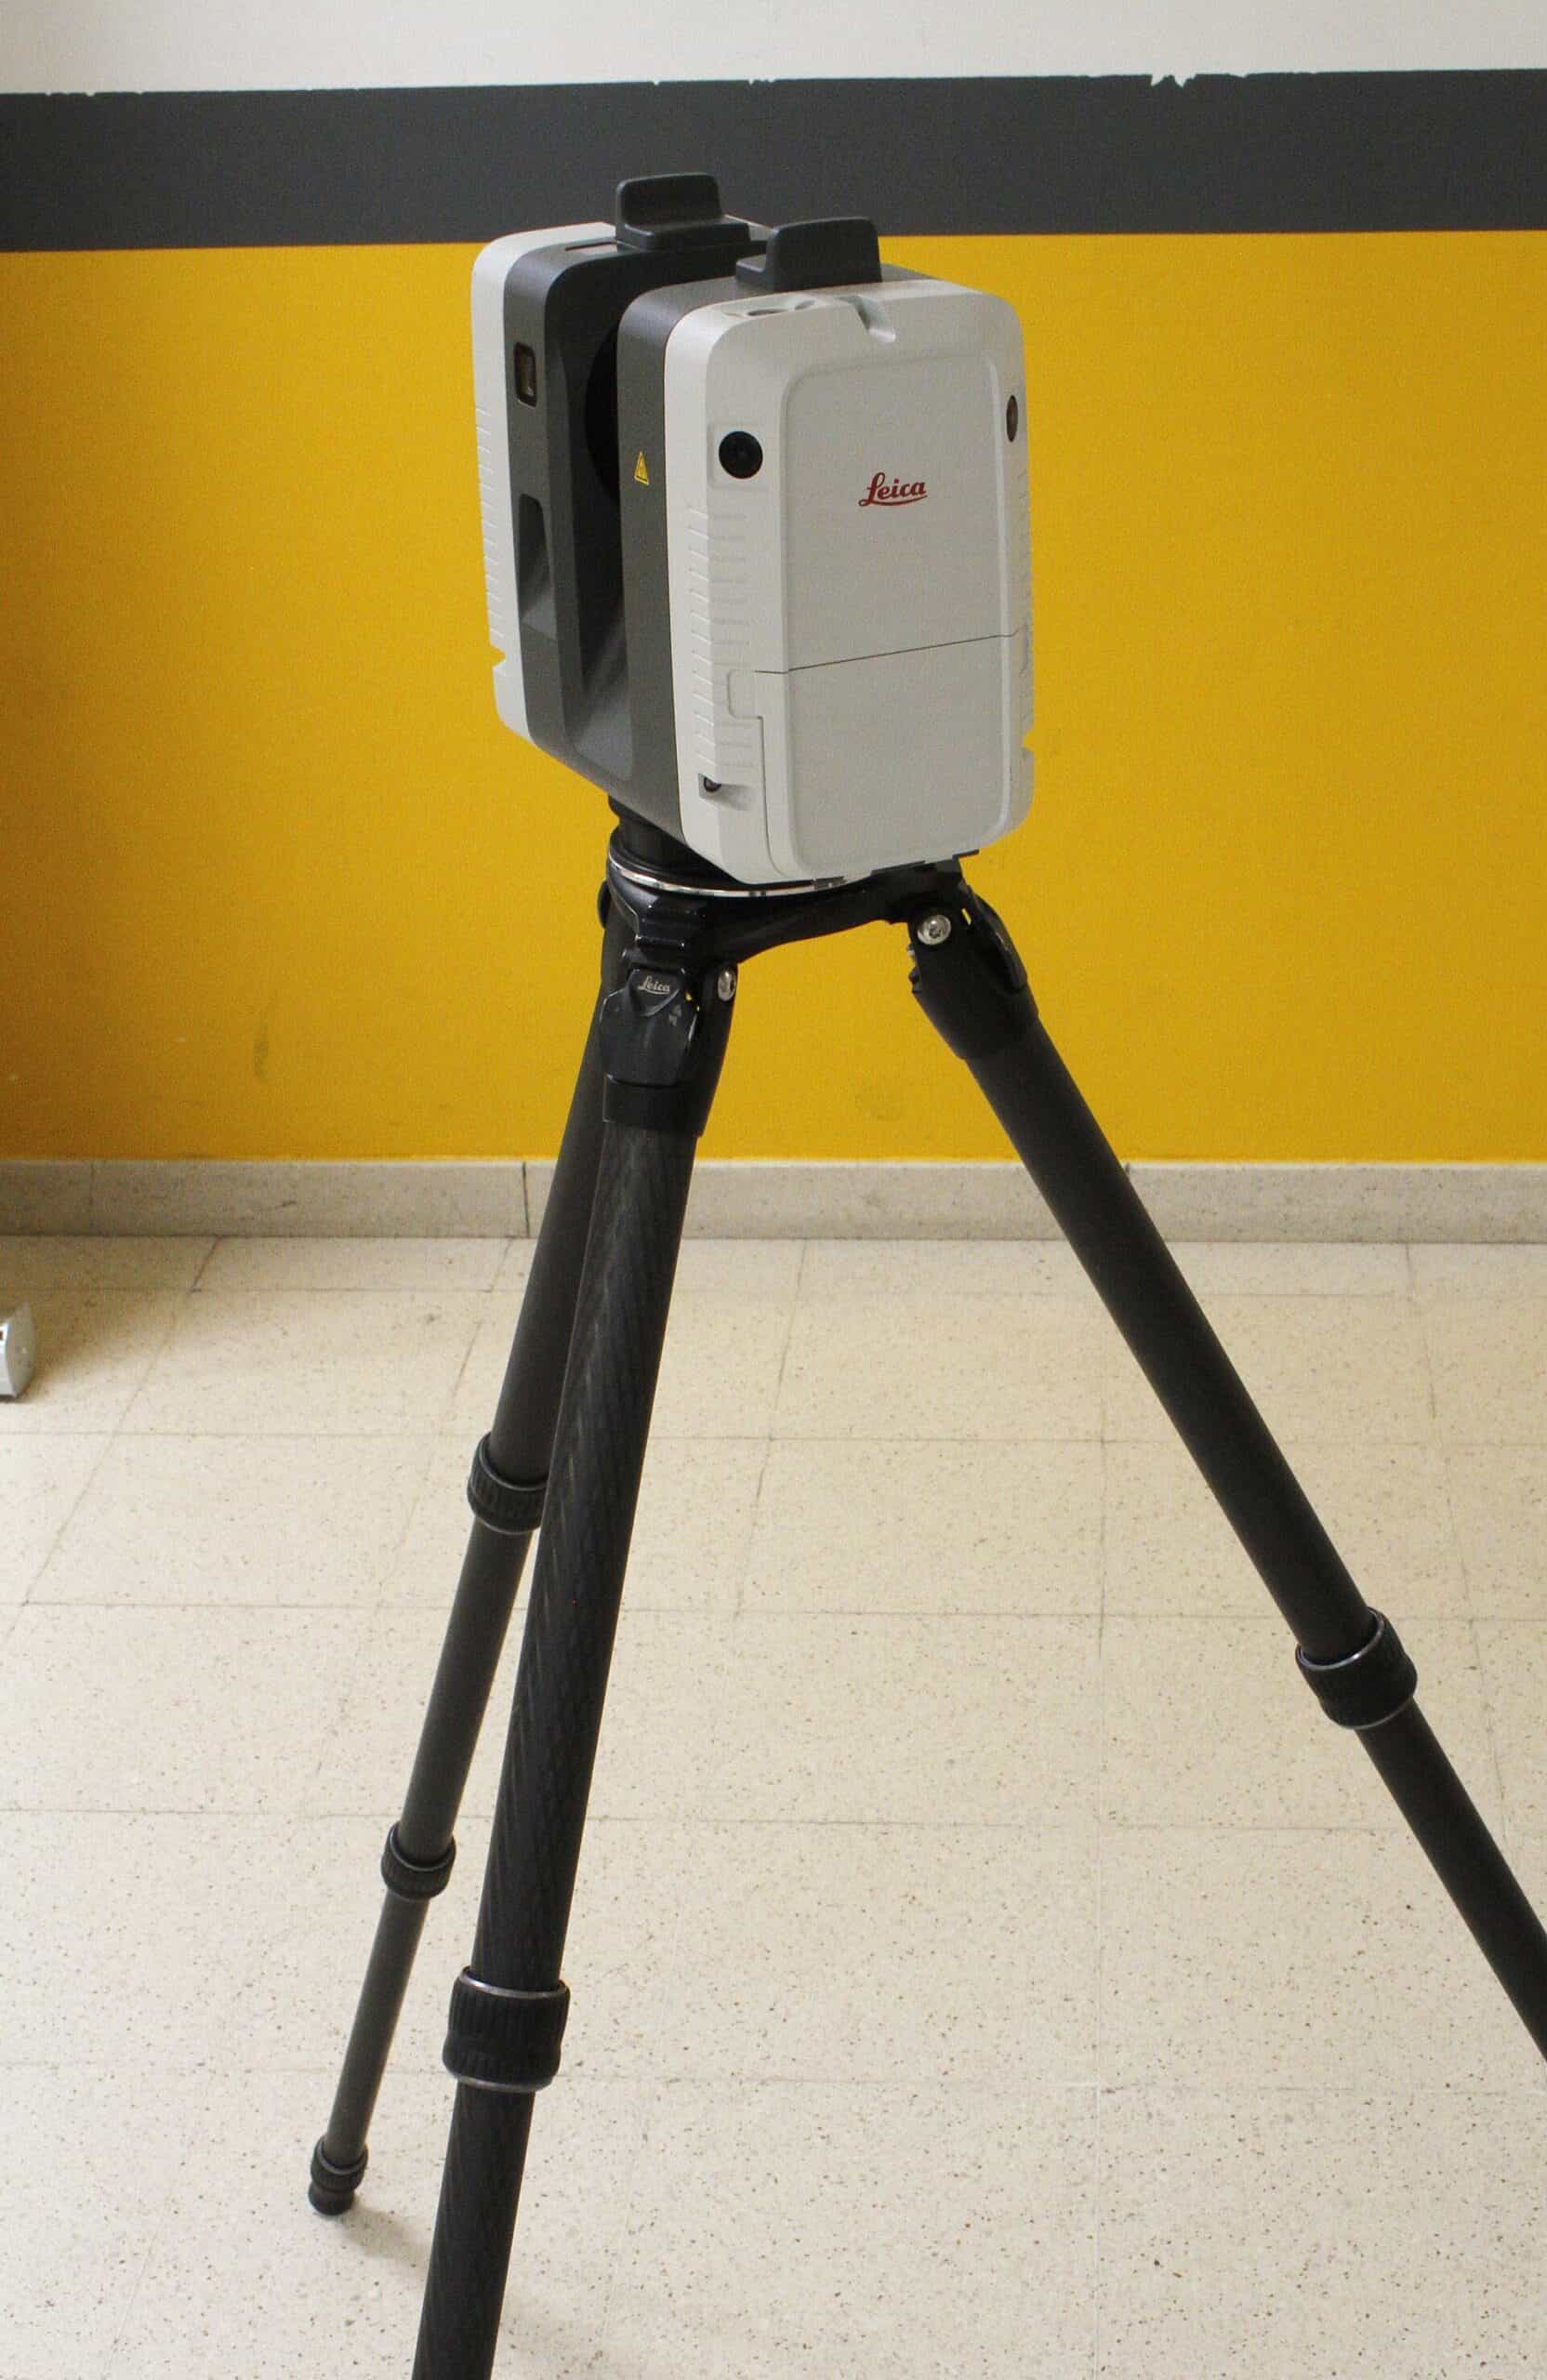
Scanner LiDAR industriel utilise pour la mesure et la surveillance terrain

Fusion multisensorielle : tendances et implications pratiques

Les travaux de recherche soulignent l’intérêt des méthodes probabilistes et neuronales pour tirer parti de la complémentarité entre caméra, lidar et radar [2]. Ces approches permettent d’intégrer l’incertitude propre à chaque capteur et d’améliorer la robustesse de la décision globale dans des environnements complexes. En pratique, cela se traduit par :

  • prétraitement et synchronisation temporelle des flux capteurs avant fusion ;
  • modules de fusion qui produisent des sorties accompagnées d’une estimation d’incertitude pour alimenter les systèmes de maintenance et d’alerte ;
  • mécanismes opérationnels permettant de basculer entre stratégies de fusion ou de s’appuyer sur un capteur alternatif lorsque les indicateurs de santé signalent une dégradation.

La conception de ces modules doit être pensée pour fournir des sorties exploitables par les équipes d’exploitation, avec des indicateurs clairs destinés aux tableaux de bord opérationnels et au suivi historique.

Architecture recommandée (couches et responsabilités)

Une architecture pragmatique sépare clairement les responsabilités et facilite la continuité opérationnelle :

  • Couche capteurs : diversité technologique pour couverture fonctionnelle.
  • Couche périphérie : prétraitement, filtrage, détection locale et production d’indicateurs de santé pour limiter la dépendance au réseau et alimenter les tableaux de bord opérationnels [3].
  • Couche de fusion et de diagnostic central : modules de fusion probabilistes et gestion des versions des modèles permettant la consolidation, l’archivage et l’analyse historique.
  • Couche gouvernance : journaux de décisions, procédures de surveillance en production et listes de contrôle pour la gestion des dérives et des réentraînements.

Liste de contrôle opérationnelle

Priorisez les actions suivantes pour une montée en fiabilité progressive :

  1. Cartographier les capteurs, leurs flux et les scénarios opérationnels critiques.
  2. Définir les métadonnées nécessaires aux étapes de prétraitement et à la fusion.
  3. Déployer le traitement en périphérie pour générer des indicateurs de santé locaux et limiter la quantité de données transmises.
  4. Structurer la gouvernance des modèles (journaux de décisions, gestion des versions, procédures de surveillance en production) conformément aux pratiques de surveillance augmentée et de traçabilité.
  5. Valider la fusion multisensorielle en conditions représentatives et documenter les résultats pour détecter les dégradations progressives; s’appuyer sur des méthodes probabilistes pour intégrer l’incertitude des capteurs.
  6. Préparer des procédures de bascule et de reprise opérationnelle afin de maintenir l’exploitation en cas de défaillance partielle.

Questions fréquentes

Faut‑il privilégier la redondance matérielle ou la fusion avancée ? Les deux sont complémentaires : la redondance protège contre les pannes physiques tandis que la fusion améliore la qualité des décisions en combinant forces et limites des capteurs. La priorité dépendra des contraintes opérationnelles et des scénarios de défaillance identifiés.

Comment limiter l’impact des mises à jour d’algorithmes ? Instituer une gestion des versions et des environnements de validation représentatifs, avec des mécanismes de bascule vers des versions antérieures validées et des journaux de décisions pour tracer les évolutions.

Comment valider la fusion en production ? Mettre en place des tests en conditions représentatives, des indicateurs de santé observables et des exercices de bascule qui documentent l’efficacité des stratégies de fusion et détectent la dérive.

Points de vigilance pour l’intégrateur

  • Soignez la qualité des métadonnées et des horodatages pour rendre la fusion reproductible.
  • Formalisez des indicateurs de santé explicites pour les capteurs et les modèles afin de piloter la maintenance et les réentraînements.
  • Documentez l’impact opérationnel des mesures de protection pour éviter une dégradation non souhaitée de la disponibilité.

Conclusion

Fiabiliser les systèmes de surveillance terrain exige une approche systémique et pragmatique : diversité des capteurs, fusion multisensorielle intégrant l’incertitude, production d’indicateurs exploitables par les équipes opérationnelles, traitement en périphérie pour alléger les flux et gouvernance des modèles assurant traçabilité et surveillance en production. S’appuyer sur des méthodes probabilistes et sur des pratiques de suivi et de traçabilité recommandées permet de rendre ces systèmes plus exploitables et plus transparents pour les équipes terrain, sans promettre une fiabilité absolue dans toutes les conditions.

Références